خواندن چتهای واتساپ، تلگرام و سیگنال توسط بدافزار Sturnus از طریق سوءاستفاده از دسترسی
Sturnus، یک تروجان بانکی پیشرفته اندروید که توسط ThreatFabric کشف شده، نشان میدهد این بدافزار چگونه رمزگذاری سرتاسری را در Signal و WhatsApp دور میزند، از طریق صفحات جعلی، اعتبارنامههای بانکی را میدزدد و تراکنشهای جعلی انجام میدهد.

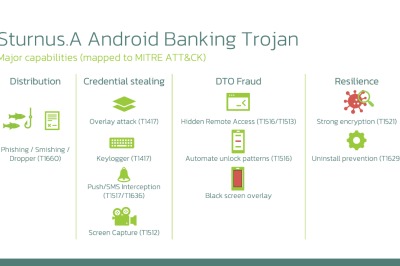
به گزارش خبرنگار پايگاه خبري سروش امنيت به نقل از پلیس فتا ،محققان امنیت سایبری یک بدافزار بانکی جدید و بسیار خطرناک اندرویدی به نام Sturnus کشف کردهاند که به دلیل سبک ارتباطی پیچیده و «ترسناک» خود، نام خود را از سار معمولی یا «مرغ آوازخوان» گرفته است.
شرکت امنیت سایبری هلندی ThreatFabric این تهدید خصوصی را شناسایی کرده است؛ تهدیدی با ویژگیهایی بهمراتب پیشرفتهتر و خطرناکتر از آنچه قبلاً مشاهده شده است. طبق پست وبلاگ ThreatFabric که در 20 نوامبر 2025 منتشر شد، Sturnus بسیار پیشرفتهتر از بدافزارهای قبلی است، قادر به سرقت اطلاعات بانکی است و میتواند با سوءاستفاده از سرویس دسترسی اندروید، محتوای چت را در برنامههایی مانند واتساپ، تلگرام و سیگنال مشاهده کند.
چگونه چتهای «رمزگذاریشده» را رمزگشایی میکند: اگرچه این برنامهها از رمزگذاری سرتاسری استفاده میکنند و فقط شما و فرد مقابل میتوانید پیامها را بخوانید، Sturnus این محافظت را کاملاً دور میزند. این بدافزار با تکیه بر سرویس دسترسی اندروید، محتوای پیام را مستقیماً از روی صفحهنمایش پس از رمزگشایی توسط برنامه قانونی میخواند. این یعنی مهاجمان قادرند مکالمات کامل، مخاطبین و تمام پیامهای ورودی و خروجی را در زمان واقعی مشاهده کنند.
یک تهدید کاملاً برجسته این بدافزار از طریق کمپینهای مهندسی اجتماعی از جمله فیشینگ (ایمیل)، اسمیشینگ (پیامکهای متنی) یا از طریق برنامه مخرب Dropper که کاربران را فریب میدهد تا بدافزار نهایی را به شکل یک فایل APK غیررسمی نصب کنند، توزیع میشود.
پس از آلودهشدن گوشی به Sturnus، بدافزار از دو روش یکپارچه برای سرقت دادههای حساس استفاده میکند: استقرار صفحات ورود جعلی (پوششهای HTML) که کاملاً برنامههای بانکی را تقلید میکنند، و همزمان ضبط جامع کلید از طریق سرویس دسترسی برای ثبت هر ضربه کلید و ضربه روی صفحهنمایش، برای سرقت دادههای حساس کاربران مورد استفاده قرار میگیرد. تحقیقات نشان داد مهاجمان با این بدافزار کنترل از راه دور گستردهای در اختیار دارند؛ میتوانند تایپ کنند، فعالیتها را رصد کنند و حتی صفحه سیاه نمایش دهند تا هنگام انجام تراکنشهای جعلی در پسزمینه فعالیت خود را پنهان کنند.
علاوه بر این، قابلیت کیلاگر برای سرقت پینها و رمزهای عبور استفاده میشود و باز کردن قفل دستگاه را آسانتر میکند. وضعیت حمله و اهداف استورنوس بسیار پایدار است. این بدافزار امتیازات ویژهای به نام حقوق مدیر دستگاه (Device Administrator rights) دریافت میکند و بهطور فعال از آنها محافظت میکند.
اگر کاربر تلاش کند این حقوق را غیرفعال کند یا بدافزار را در تنظیمات حذف نصب کند، استورنوس این اقدام را تشخیص داده و بهصورت خودکار از آن جلوگیری میکند؛ موضوعی که حذف آن پس از نصب را بسیار دشوار میسازد. محققان ارزیابی میکنند که اگرچه این بدافزار هنوز بهطور گسترده توزیع نشده و فعلاً در مرحله آزمایش اولیه قرار دارد، اما در حال حاضر کاملاً کاربردی است. پیکربندیها نشان میدهد تمرکز فعلی آن بر هدف قراردادن مؤسسات مالی در اروپای جنوبی و مرکزی است. این تمرکز بر برنامههای با ارزش بالا و مناطق خاص، نشان میدهد مجرمان در حال آمادهسازی برای یک حمله جهانی بزرگتر و هماهنگتر هستند.
[author title=”نويسنده” image=”https://soroosheamniyat.ir/wp-content/uploads/2025/03/68ce8398-24e3-40b3-8f1a-cd664029e334.png”]مسعود اسدپور کارشناس امنيت وخبرنگار پايگاه خبري سروش امنيت[/author]
منبع :
پلیس فتا