براساس گزارش پایگاه خبری سروش امنیت یک آسیبپذیری امنیتی با شناسه CVE-2023-34044 و شدت 7.1 در VMware شناسایی شده است که امکان خواندن خارج از محدوده و افشای اطلاعات حساس در عملکرد اشتراکگذاری دستگاههای بلوتوث میزبان (sharing host Bluetooth devices) با ماشین مجازی را برای مهاجم فراهم میآورد.
VMware Fusion یک هایپروایزر نرم افزاری است که توسط VMware برای سیستمهای macOS توسعه یافته است. این امر به دستگاههای مک دارای تراشههای اینتل یا سری M اپل اجازه میدهد تا ماشینهای مجازی را با سیستمعاملهای مهمان، مانند مایکروسافت ویندوز، لینوکس یا macOS در سیستم عامل macOS میزبان اجرا کنند.
VMware Workstation امکان نصب و اجرای چندین سیستمعامل را به عنوان ماشینهای مجازی (از جمله ماشینهای مجازی ویندوز) روی یک رایانه شخصی ویندوزی یا لینوکسی به کاربر میدهد.
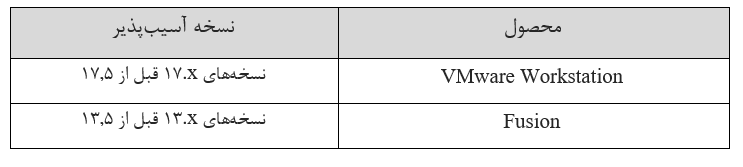
محصولات تحت تأثیر
توصیههای امنیتی
توصیه میشود کاربران در اسرع وقت نسبت به ارتقاء VMware Workstation و Fusion به نسخههای وصله شده اقدام نمایند.


منبع خبر:
[1] https://www.vmware.com/security/advisories/VMSA-2023-0022.html
سعید باجلان
منبع :
مرکز ماهر