سرقت پسوردهای گیمرها با بازی آلوده به بدافزار در Steam
براساس گزارش پايگاه خبري سروش امنيت هفته گذشته، شرکت Valve یک بازی را از فروشگاه آنلاین خود، Steam، به دلیل وجود بدافزار از فروشگاه حذف کرد.

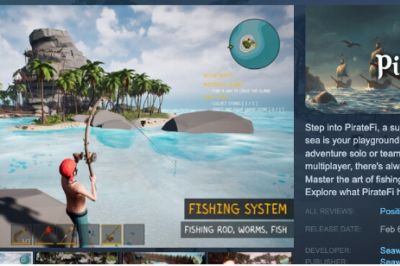
به گزارش خبرنگار پايگاه خبري سروش امنيت به نقل از پس از حذف بازی که PirateFi نام داشت، محققان امنیتی بدافزار را تحلیل کرده و دریافتند که هکرها یک بازی ویدیویی موجود را تغییر دادهاند تا بازیکنان را فریب دهند و یک برنامه سرقت اطلاعات به نام Vidar را روی سیستمهایشان نصب کنند.
ماریوس جنهایمر، محققی که بدافزار را تحلیل کرده و در تیم SECUINFRA Falcon Team مشغول به کار است، به TechCrunch گفت که با توجه به سرورهای فرمان و کنترل مرتبط با بدافزار و پیکربندی آن، “ما مشکوک هستیم که PirateFi تنها یکی از چندین تاکتیک برای توزیع انبوه بارهای بدافزاری Vidar بوده است.”
او اضافه کرد: “به احتمال زیاد، این بازی هیچگاه یک بازی واقعی و معتبر نبوده و پس از انتشار اولیه تغییر داده شده است.”
به عبارت دیگر، PirateFi بهطور عمدی برای پخش بدافزار طراحی شده بود.
جنهایمر و همکارانش همچنین متوجه شدند که PirateFi با تغییر یک الگوی بازی موجود به نام Easy Survival RPG ساخته شده است، که بهعنوان یک برنامه ساخت بازی تبلیغ میشود که “تمام ابزارهایی که برای توسعه بازی تکنفره یا چندنفره خود نیاز دارید را در اختیارتان قرار میدهد.” هزینه مجوز این بازیساز بین 399 تا 1099 دلار است.
این توضیح میدهد که چگونه هکرها توانستهاند یک بازی ویدیویی عملیاتی با بدافزار خود را با کمترین تلاش به بازار عرضه کنند.
Vidar که یک بدافزار سرقت اطلاعات است، قادر به سرقت و انتقال انواع مختلف دادهها از کامپیوترهایی است که آلوده کرده، از جمله: پسوردها از ویژگی پرکردن خودکار مرورگر وب، کوکیهای سشن که میتوانند برای ورود به حسابهای کاربری بدون نیاز به رمز عبور استفاده شوند، تاریخچه مرورگر وب، جزئیات کیف پولهای ارز دیجیتال، اسکرینشاتها، کدهای احراز هویت دو عاملی از تولیدکنندگان توکن خاص، و همچنین فایلهای دیگر روی کامپیوتر فرد.
Vidar در چندین کمپین هکری استفاده شده است، از جمله یکی که هدف آن سرقت اطلاعات هتلهای Booking.com بود، کمپینهایی برای اجرای رنسامویر و تلاشهایی برای کاشت تبلیغات مخرب در نتایج جستجوی گوگل. در سال 2024، مرکز هماهنگی امنیت سایبری بخش بهداشت (HC3) گزارش داد که Vidar که برای اولین بار در سال 2018 کشف شد، “به یکی از موفقترین سرقتکنندههای اطلاعات تبدیل شده است.”
سرقتکنندههای اطلاعات (Infostealers) نوعی از بدافزار هستند که برای سرقت اطلاعات و دادهها از کامپیوتر قربانی طراحی شدهاند. این بدافزارها معمولاً بهصورت مدل بدافزار بهعنوان سرویس (malware-as-a-service) فروخته میشوند، به این معنی که حتی هکرهای کم تجربه نیز میتوانند آنها را خریداری و استفاده کنند. این موضوع باعث میشود شناسایی فرد یا گروهی که پشت PirateFi قرار دارند “بسیار دشوار” باشد، زیرا Vidar “بهطور گستردهای توسط بسیاری از مجرمان سایبری استفاده میشود.”
جنهایمر گفت که آنها چندین نمونه از بدافزار موجود در PirateFi را تحلیل کردهاند، از جمله نمونهای که در مخزن آنلاین بدافزار VirusTotal یافت شد و ظاهراً توسط یک گیمر روسی بارگذاری شده بود؛ نمونه دیگری که از طریق سایت SteamDB شناسایی کردند، سایتی که اطلاعاتی در مورد بازیهای موجود در Steam منتشر میکند و نمونه سوم که در یک پایگاه داده هوش تهدیدی که به آن دسترسی دارند، یافتند. همه این سه نمونه بدافزار عملکرد مشابهی داشتند.
Valve به درخواست TechCrunch برای اظهار نظر پاسخ نداد.
Seaworth Interactive، توسعهدهندگان ادعایی بازی PirateFi، هیچ حضور آنلاین مشخصی ندارند. تا هفته گذشته، بازی حسابی در X داشت که اکنون حذف شده است. این حساب شامل پیوندی به بازی در Steam بود.
مالکین حساب به درخواست چت از طریق پیام مستقیم قبل از حذف حساب، پاسخی ندادند.
[author title=”نویسنده” image=”https://soroosheamniyat.ir/wp-content/uploads/2025/01/bajalan.jpg”]سعید باجلان کارشناس ارشد نرم افزار وصاحب امتیاز پایگاه خبری سروش امنیت[/author]
منبع :
پايگاه اطلاعرساني پليس فتا