براساس گزارش پايگاه خبري سروش امنيت یک آسیبپذیری با شناسه CVE-2024-31491 و شدت بالا (8.6) در FortiSandbox کشف و شناسایی شده است که طبق بررسیهای صورت گرفته، مهاجم احراز هویت شده با سطح دسترسی پایین (read-only) با میتواند فایلهای پیکربندی را از طریق درخواستهای HTTP دانلود یا آپلود کند و منجر به بهرهبرداری از این نقص امنیتی شود. بر اساس بردار حمله این آسیبپذیری، CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:Hبهرهبرداری از آن از طریق شبکه خارجی و از راه دور امکانپذیر است (AV:N) و نیازمند پیشزمینه خاصی نبوده و بهراحتی قابل تکرار است و به شرایط خاصی نیاز نیست(AC: L)، برای انجام حمله به حساب کاربری با سطح دسترسی پایین نیاز است (PR: L) و به تعامل کاربر نیاز ندارد (UL:N)، بهرهبرداری از آسیبپذیری مذکور بر سایر منابع امنیتی تأثیر نمیگذارد (S:U) و هر سه ضلع امنیت با شدت بالایی تحت تأثیر قرار میگیرند (C:H/I:H/A:H).
محصولات تحت تأثیر و توصیههای امنیتی
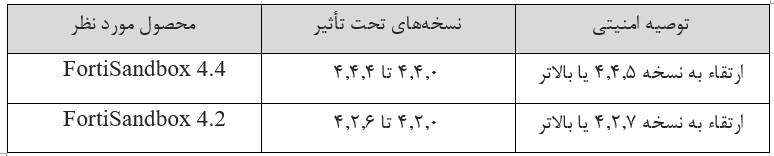
در جدول زیر نسخههای تحت تأثیر و توصیه امنیتی ذکر شده است:
منبع خبر:
https://www.fortiguard.com/psirt/FG-IR-24-054


نويسنده :
سعيد باجلان
منبع :
مرکزماهر