براساس گزارش پایگاه خبری سروش امنیت یک آسیبپذیری امنیتی با شناسه CVE-2023-40685 و شدت 7.4 در IBM شناسایی شده است که امکان ارتقاء سطح دسترسی محلی جهت بدست آوردن دسترسی root به سیستمعامل را برای مهاجم فراهم میآورد. IBM i به دلیل وجود نقص در Management Central در برابر ارتقاء سطح دسترسی محلی آسیب پذیر است. این آسیبپذیری حتی زمانی که Management Central برای مدیریت سیستمها بکار گرفته نمیشود نیز وجود دارد.
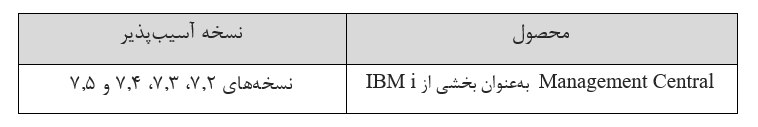
محصولات تحت تأثیر
توصیههای امنیتی
به کاربران توصیه میشود در اسرع وقت نسخههای آسیبپذیر را به نسخه بهروزرسانیشده ارتقاء دهند.


منبع خبر: